この記事は、Amy Chang(Head of AI Threat Intelligence and Security Research, AI Software & Platform) 、Ankit Garg(AI Researcher, AI Software and Platform)、Sanket Mendapara(Security Research Engineer, AI Software and Platform)によるブログ記事「AI Supply Chain Provenance Explorer for Responsible AI Governance」(2026 年 7 月 30 日)の抄訳です。


オープンソース AI は、かつてないほど手軽に利用できるようになっています。AI モデ ルの規模と多様性は急速に拡大し、世界中の開発者が利用できるようになっており、その広がりは前例のないものです。しかし、本当の難題はダウンロードした後に待ち受けています。つまり、モデルを自社の環境に取り込む際、実際には何を取り込んでいるのか、という問題です。
リポジトリのページには、モデル名、提供元、ライセンスが記載されているかもしれません。しかし、多くの場合、責任を持ってモデルを導入するには、より詳細な情報を把握する必要があります。たとえば、モデルの出所はどこか、これまでにどのような変更が加えられてきたか、どのような制限が適用されるか、既知のセキュリティ上の問題はないか、といった情報です。
研究ラボ、スタートアップ、グローバルなテクノロジー企業、政府、独立系クリエイターなどが形作るエコシステムにおいて、モデルを利用できることは、あくまで第一歩にすぎません。責任ある導入は、可視性の確保から始まります。
そこで、シスコはこのたび、AI Supply Chain Provenance Explorer を公開することにしました。これは、組織がオープンソース AI モデルを利用する前に、自組織の技術要件、ガバナンス要件、リスク管理要件に照らして評価できるよう支援する公開リソースです*。Provenance Explorer には、これまでに約 900 のオープンモデルが目録化されており、モデルの詳細情報、提供元に関する情報、来歴、セキュリティ上の調査結果、 ライセンス情報、利用制限を一か所で確認できます。
透明性と可視性が重要な理由
現代の AI サプライチェーンは、直線的な流れになっていることはほとんどありません。 モデルには、ファインチューニング、蒸留、統合、量子化、再リリース、再パッケージ化といった処理が、多くの場合、何度も繰り返し施されます。その過程で、重要な背景情報が失われたり、単純化されたり、一貫性のない形で提示されたりすることがあります。
こうした状況は、組織にとって実務上の問題につながります。モデルのライセンスによっては、出典の明記(帰属表示)が義務付けられていたり、商用利用が制限されていたりする場合があります。モデルの提供元の所在地によっては、規制、プライバシー、輸出管理、ポリシーの観点から、追加の審査が必要になることがあります。モデルの系譜が不完全または不明確な場合、インシデント対応、コンプライアンス審査、社内承認などが複雑になる可能性があります。また、リポジトリ内のファイルがすべてスキャンされているとは限らず、セキュリティ上の問題を含むファイルが存在する可能性もあります。
そうした背景情報があるからといって、必ずしもそのモデルが使用に適さないとは限りません。しかし、そうした情報の一つひとつによって、組織がモデルの導入前に確認すべき事項や、さらに詳しく調査すべき点が変わる可能性があります。
Provenance Explorer が提供する情報
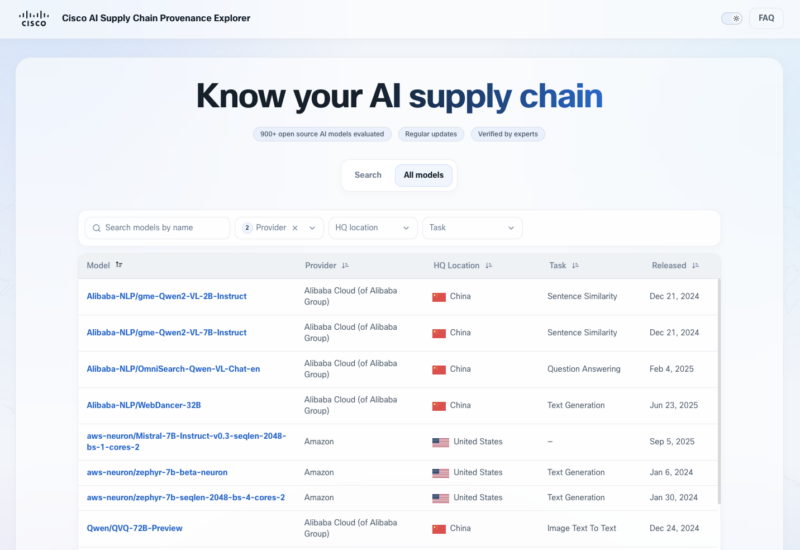
Cisco AI Supply Chain Provenance Explorer は、AI サプライチェーンを構成するこの重要な要素について、組織が評価できるよう支援します。各モデルのエントリには、次のような複数のカテゴリの情報が含まれる場合があります。
- モデルの詳細情報:配布元、リリース日および更新日、パラメータ数、トレーニングトークン数、トレーニングに使用した計算リソース、ダウンロード数など。これらの情報は、モデルの規模や複雑さに加え、運用要件への適合性を評価する際に役立ちます。
- 提供元に関する情報:組織名、本社所在地、Web サイト、そのモデルに関連する Hugging Face 上の組織など。これらの情報は、管轄権、規制、プライバシー、輸出管理に関する検討事項を把握するうえで役立ちます。
- モデルの来歴と系譜に関する情報:モデルの出所や、過去のモデルまたは派生モデルとの経時的な関連性など。モデル間の関係性を判断する際、自己申告された系譜情報だけに頼ることはありません。Cisco Model Provenance Kit による静的フィンガープリンティングと、Project VAIL による実行時の振る舞いのフィンガープリンティングを活用して算出した類似度スコアに基づいて、モデル間の関係性を明らかにします。
- ライセンス情報および利用制限:帰属表示義務、非商用利用の条件、地域的な制限、改変に関する制約、禁止されている用途など、一般的な制限に関する情報。
- セキュリティ評価:ClamAV を使用したモデルリポジトリ内のファイルのスキャン結果、スキャンしたファイル数、検出された脆弱性に関する報告などの情報。
これらの情報は、シスコ AI 脅威およびセキュリティ調査チームの専門家と Project VAIL のパートナーによって、定期的に更新・検証されています。
来歴に関する幅広い取り組み
AI Supply Chain Provenance Explorer は、AI エコシステム全体の透明性、説明責任、信頼性の向上を目指すシスコの幅広い取り組みの一部です。昨年は、Hugging Face と協力して、包括的なマルウェアスキャンおよび脅威インテリジェンス共有ツールを公開し、AI サプライチェーンのセキュリティ強化を推進しました。
今年初めには、オープンソースのツールキット Model Provenance Kit を発表しました。このツールキットは、アーキテクチャのメタデータ、トークナイザの構造、モデルの重みを分析することで、複数のモデルが共通の起源を持つかどうかを判定するのに役立ちます。また、Model Provenance Constitution も発表しました。これは、来歴 (Provenance)を「モデルの学習済み重みがどのような経緯で派生したかを検証可能な形で示す履歴」と定義し、どのような関係性が来歴として認められるかについて、厳格な基準を定めるものです。
これらの取り組みは、命名規則や自己申告されたメタデータだけに依存して来歴を判断してはならないという、業界が抱える重要な課題に対処するものです。信頼性の高いガバナンスを実現するには、来歴の定義をより明確にし、証拠をより確かなものにするとともに、定義と証拠の両方を実務に適用する支援をするツールが重要です。AI Supply Chain Provenance Explorer では、判断材料となるモデル情報をより幅広いユーザーが容易に入手し、理解できるようにすることで、こうした取り組みをさらに発展させています。
開発者は、ベースとなるモデルを選択する前に、モデルの規模、対応タスク、ライセンスを比較検討できるようになります。セキュリティチームは、より詳細な調査が必要なモデルを特定できるようになります。ガバナンスや法務の関係者は、ライセンス上の義務、利用制限、提供元に関する留意事項を、プロセスの早い段階で把握できるようになります。経営幹部は、企業のシステム環境に組み込まれるコンポーネントについて透明性を高め、AI の導入を支援できるようになります。
責任ある AI は、何を利用しているかを知ることから始まる
組織がオープンソース AI の採用を拡大するなか、AI 技術を責任を持って導入するには、AI モデルの来歴を理解し、検証することが不可欠です。AI Supply Chain Provenance Explorer を利用すると、モデルが本番環境に導入される前に、その出所、変換の履歴、所有権、ライセンス、セキュリティに関する情報を、より明確に確認できます。今すぐhttps://provenance.aidefense.cisco.com にアクセスして、AI Supply Chain Provenance Explorer をご活用ください。
* 免責事項:モデルの詳細情報は情報提供のみを目的とするものであり、モデルの推奨や性能の保証を意味するものではありません。Cisco AI Supply Chain Provenance Explorer は、いかなる種類の保証も伴わず、「現状有姿」で提供されます。シスコは、情報が古くなっている場合や不正確な場合について、その正確性を保証せず、責任も負いません。また、評価対象のモデルが安全であること、セキュリティ上の問題がないこと、あるいは特定のユースケースに適していることを保証するものでもありません。各モデルの詳細情報を確認し、自組織の AI ガバナンスおよびセキュリティ要件への適合性を独自に評価する責任は、すべてユーザーにあります。
Authors
Log in to comment